

In this article
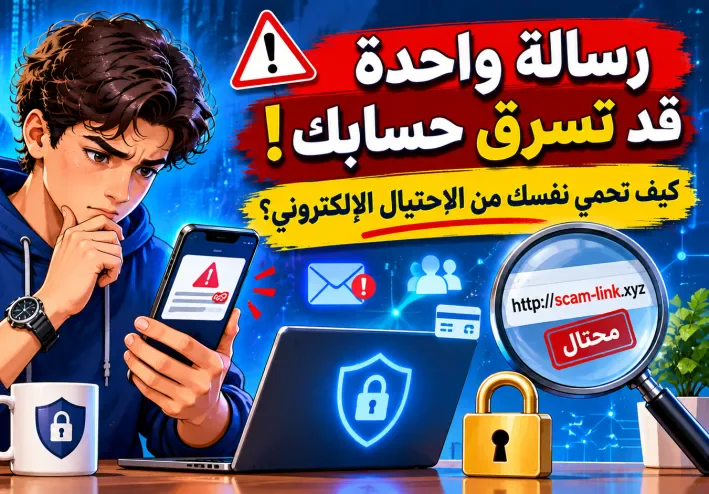
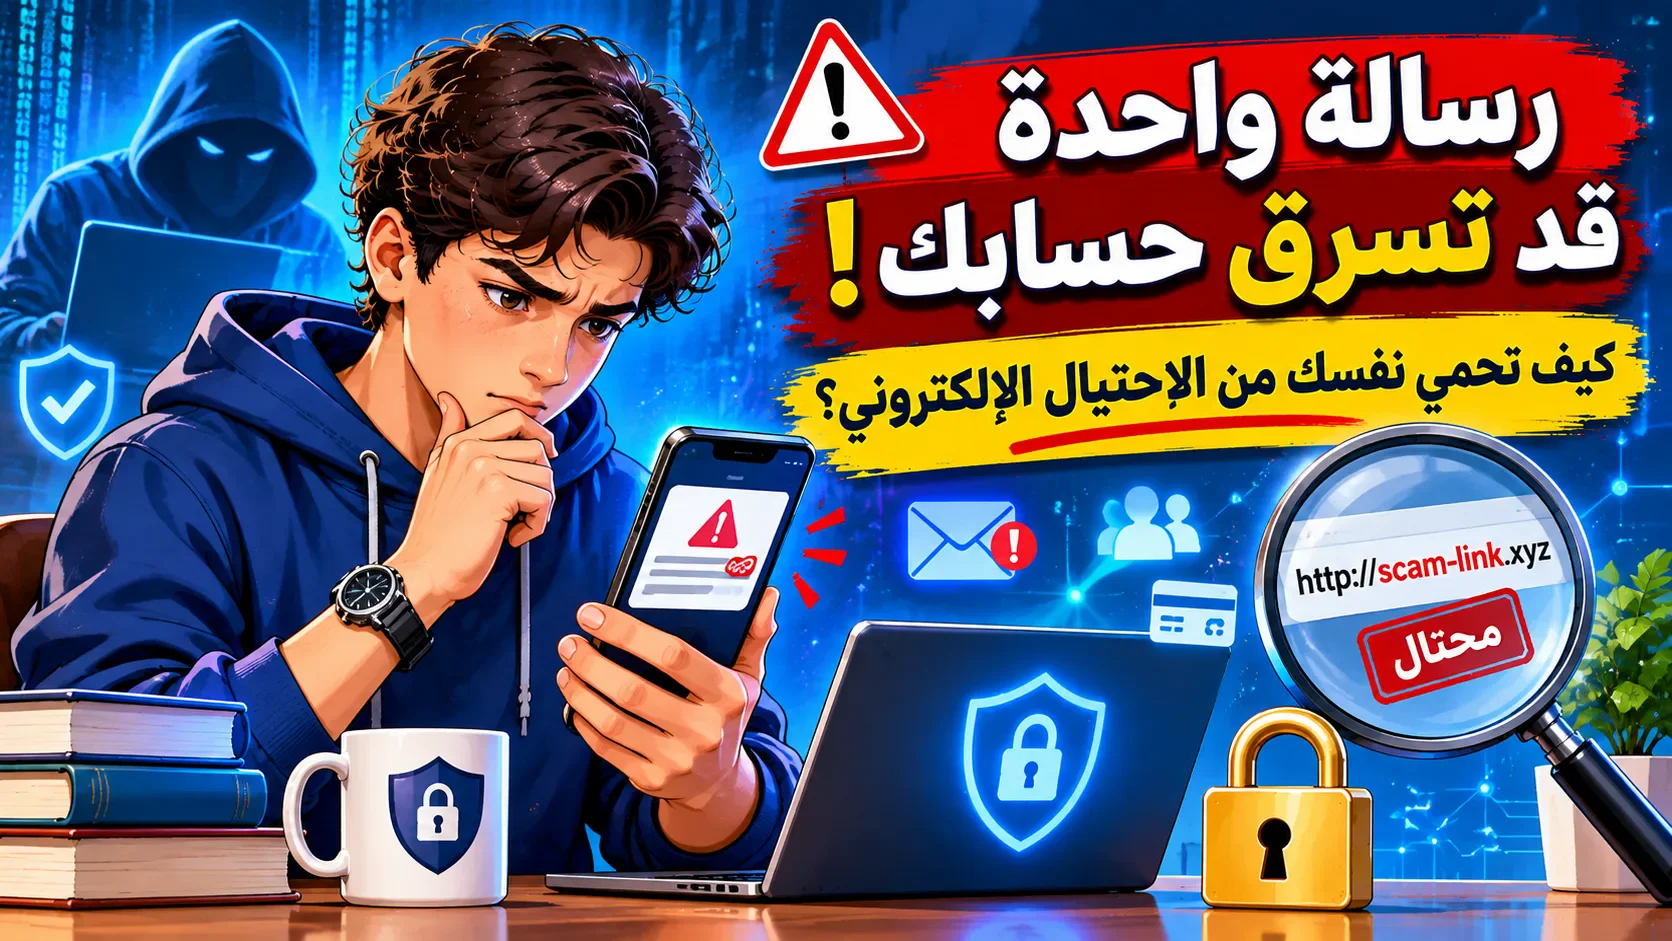
رسالة واحدة قد تسرق حسابك! كيف تحمي نفسك من الاحتيال الإلكتروني؟
الفقرة الأولى: خطر قد يبدأ برسالة عادية
تخيل أن تصلك رسالة على هاتفك تخبرك بأن حسابك سيتوقف خلال دقائق، وتطلب منك الضغط على رابط لتأكيد بياناتك. قد تشعر بالقلق وتضغط على الرابط بسرعة حتى لا تفقد حسابك، لكنك قد تكون وقعت في فخ الاحتيال الإلكتروني! لم تعد سرقة الحسابات تحتاج دائمًا إلى وسائل معقدة؛ ففي بعض الحالات يكفي أن يقتنع المستخدم برسالة مزيفة ويقدم بياناته بنفسه. ولهذا أصبحت حماية المعلومات الشخصية من أهم المهارات التي يحتاج إليها كل شخص يستخدم الإنترنت، سواء في الدراسة أو العمل أو التواصل مع الآخرين. فالهاتف الذي نحمله يوميًا يحتوي على صورنا ورسائلنا وحساباتنا، وربما معلومات مهمة لا نريد أن تصل إلى أشخاص مجهولين.
الفقرة الثانية: ما الاحتيال الإلكتروني وكيف يحدث؟
الاحتيال الإلكتروني هو محاولة خداع المستخدم للحصول على معلوماته الشخصية أو بيانات حساباته أو أمواله بطرق غير مشروعة. ومن أشهر أساليبه التصيد الإلكتروني، حيث ينتحل المحتال صفة شركة أو مؤسسة معروفة، ويرسل رسالة تبدو رسمية وتطلب من الشخص تحديث بياناته أو تأكيد حسابه. وقد تأتي الرسالة في صورة إشعار عن جائزة وهمية، أو مشكلة في الشحن، أو طلب عاجل من جهة تدعي أنها تقدم خدمة للمستخدم. ومن العلامات التي تستحق الانتباه وجود أخطاء لغوية، أو عنوان موقع غريب، أو طلب معلومات سرية دون سبب واضح. وتوضح وكالة الأمن السيبراني الأمريكية CISA أن الرسائل التي تعتمد على التخويف والاستعجال أو الوعود غير الواقعية من العلامات الشائعة لمحاولات التصيد.
الفقرة الثالثة: كيف تكتشف الرسالة المشبوهة؟
هناك تفاصيل بسيطة يمكن أن تساعدك على اكتشاف الرسائل المزيفة قبل التفاعل معها. أولًا، افحص عنوان المرسل ولا تكتفِ بالاسم الظاهر؛ فقد يستخدم المحتال اسمًا قريبًا من اسم شركة حقيقية. ثانيًا، انتبه إلى الروابط، ولا تضغط عليها لمجرد أنها وصلت من حساب يبدو معروفًا. ثالثًا، اسأل نفسك: لماذا تطلب هذه الرسالة كلمة المرور أو رمز التحقق؟ وهل كنت تتوقع هذه الرسالة أصلًا؟ على سبيل المثال، إذا وصلتك رسالة تدعي أنها من خدمة بريد إلكتروني وتطلب منك إدخال كلمة المرور عبر رابط غريب، فمن الأفضل أن تفتح التطبيق أو الموقع الرسمي بنفسك للتحقق. ولا تعتمد على شعار الشركة أو صورتها؛ فمن السهل نسخ الشعارات واستخدامها في رسائل مضللة.
الفقرة الرابعة: كلمة المرور هي خط الدفاع الأول
يستخدم بعض الأشخاص كلمة مرور واحدة لجميع حساباتهم حتى لا ينسوها، لكن هذا التصرف قد يعرض حساباتهم للخطر. فإذا تمكن شخص من معرفة كلمة المرور في موقع واحد، فقد يحاول استخدامها للوصول إلى حسابات أخرى. لذلك توصي وكالة CISA باستخدام كلمات مرور طويلة وعشوائية ومختلفة لكل حساب، وتشير إرشاداتها إلى أن طول 16 حرفًا أو أكثر خيار قوي. ويمكن الاستعانة بمدير كلمات مرور موثوق لإنشاء كلمات مرور مختلفة وحفظها بدل تكرار كلمة سهلة التخمين. كذلك تجنب استخدام تاريخ الميلاد أو الاسم أو أرقام متتابعة، ولا تشارك كلمة المرور مع الأصدقاء أو أي شخص يطلبها منك عبر رسالة.
الفقرة الخامسة: التحقق بخطوتين يحمي حساباتك
حتى لو كانت كلمة المرور قوية، فمن الأفضل إضافة طبقة حماية أخرى من خلال خاصية التحقق متعدد العوامل، المعروفة باسم MFA. وتعني هذه الخاصية أن تسجيل الدخول لا يعتمد على كلمة المرور وحدها، بل يتطلب خطوة إضافية للتأكد من هوية صاحب الحساب، مثل تطبيق مصادقة أو وسيلة تحقق أخرى يوفرها الموقع. وتوصي CISA بتفعيل هذه الخاصية في الحسابات التي تدعمها، لأنها تجعل الوصول غير المصرح به أكثر صعوبة. تخيل أن شخصًا عرف كلمة مرور حسابك؛ وجود خطوة تحقق إضافية قد يمنعه من تسجيل الدخول. ومن المهم أيضًا عدم إعطاء رمز التحقق لأي شخص، حتى لو ادعى أنه موظف دعم فني أو ممثل عن شركة معروفة.
الفقرة السادسة: عادات يومية تجعل استخدام الإنترنت أكثر أمانًا
لا تحتاج حماية نفسك إلى خبرة تقنية كبيرة، بل تبدأ بعادات بسيطة تستمر عليها. احرص على تحديث الهاتف والتطبيقات عند توفر التحديثات الرسمية، لأن بعضها يعالج مشكلات أمنية قد يستغلها المحتالون. وحمّل التطبيقات من المتاجر الرسمية، وراجع الأذونات التي تطلبها التطبيقات قبل الموافقة عليها. ولا تستخدم شبكات الإنترنت العامة لإدخال معلومات حساسة إذا لم تكن متأكدًا من أمان الاتصال. ومن المفيد كذلك مراجعة الأجهزة المسجل دخولها إلى حساباتك، وتسجيل الخروج من الأجهزة التي لم تعد تستخدمها. وإذا وصلك رابط مشبوه، فلا تفتحه ولا تعِد إرساله إلى الآخرين، بل احذف الرسالة وأبلغ عنها من خلال الوسائل المتاحة في التطبيق.
الفقرة السابعة: ماذا تفعل إذا شككت في تعرض حسابك للخطر؟
إذا لاحظت تسجيل دخول لا تعرفه أو تغييرًا لم تقم به في إعدادات حسابك، فلا تتجاهل الأمر. استخدم الموقع أو التطبيق الرسمي لتغيير كلمة المرور، وأنهِ الجلسات المفتوحة على الأجهزة غير المعروفة، وفعّل التحقق بخطوتين إذا لم يكن مفعّلًا. وإذا كان الحساب مرتبطًا ببريد إلكتروني أو حساب آخر، فتأكد من حمايته أيضًا. أما إذا تعلق الأمر بمعاملة مالية غير معروفة، فأبلغ الجهة المالية من خلال قنواتها الرسمية واطلب المساعدة فورًا. وتذكر أن الاحتفاظ بلقطات شاشة للرسائل المشبوهة قد يساعد عند الإبلاغ، لكن لا تنشر بياناتك الخاصة أو رموز التحقق في أي مكان. في النهاية، الإنترنت مساحة واسعة للتعلم والتواصل والعمل، ويمكن الاستفادة منها بأمان أكبر عندما نتحقق قبل الضغط، ونفكر قبل مشاركة معلوماتنا، ونجعل حماية الخصوصية عادة يومية.
Keep up with Dr. Moody
Choose site notifications, email, or both. Guests can subscribe by email without an account.
Report this article
Tell our review team about a problem with this content. Your details will not be shown to the author or other readers.
Your report could not be sent. Please try again later.
Sign in to report an article



Discussion
comments (0)
Share a perspective. Start a thoughtful conversation.
please login to be able to comment